

AIとLLMのアーキテクチャ
PlaidCloudのAI機能は1つではありません。モデルにアクセスする方法は4つあります。製品内のアシスタント、Microsoft 365 Copilot、外部のコーディングエージェント、ワークフロー内のLLMステップです。この4つはすべて、同じガバナンス下の経路を通ります。モデル自体は入れ替え可能です。Claude、GPT、Gemini、Grok、ご自身のサブスクリプション内のAzure OpenAIリソース、自社でホストするモデルのいずれも利用できます。
このセクションでは、どこで何が動き、何が境界を越え、それはなぜかというアーキテクチャを説明します。
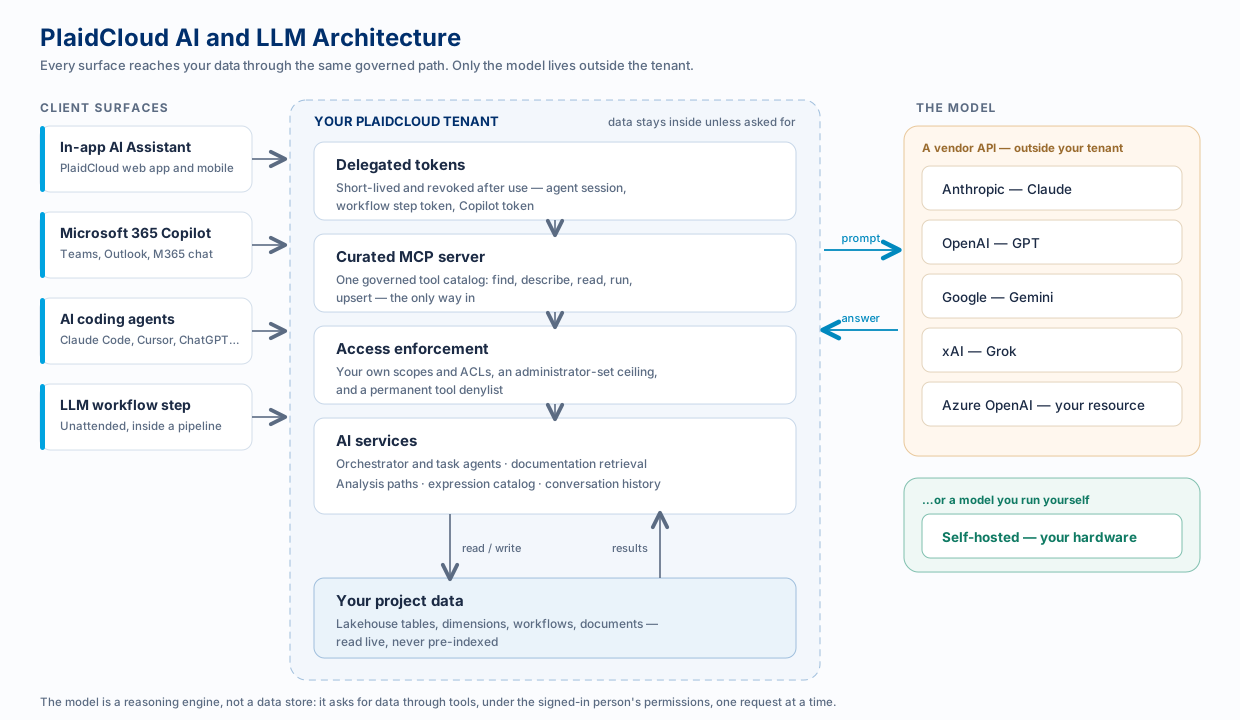
4つの利用方法
Section titled “4つの利用方法”| 利用方法 | 利用者 | モデルがデータにアクセスする方法 | 開始場所 |
|---|---|---|---|
| アプリ内AIアシスタント | PlaidCloudで作業するすべてのユーザー | PlaidCloud独自のエージェントが、ユーザーに代わって内部ツールを呼び出します | Weave AIチャット |
| Microsoft 365 Copilot | TeamsやOutlookを使うチーム全体 | 公開済みのエージェントがユーザーをサインインさせ、MCPサーバーを呼び出します | Microsoft 365 Copilot |
| AIコーディングエージェント | アナリストと開発者 | クライアントがOAuth経由でMCPサーバーに直接接続します | はじめに |
| LLMワークフローステップ | 無人のパイプライン | Anthropicでは、バインドしたオブジェクトだけにスコープされたトークンを使用します。それ以外のプロバイダーでは、データにはまったくアクセスしません。詳しくはこのステップのルールを参照してください | LLMステップ |
違いは、誰が操作するか、そして会話がどこで行われるかです。モデルが触れてよい対象に違いはありません。
1つのガバナンス下の経路
Section titled “1つのガバナンス下の経路”質問がどの利用方法で届いても、次の5点は同じです。
-
モデルはプラットフォームではなく、人として動作します。 すべてのリクエストは、サインインしているユーザーの代わりとなる、有効期間の短い、完了時に失効する認証情報を伴います。AIの背後に、昇格した権限を持つ共有サービスアカウントはありません。
-
ツールが唯一の入口です。 モデルはレイクハウスに直接クエリを実行できません。検索、説明、読み取り、実行、アップサートといったキュレーション済みのツールカタログを呼び出し、すべての呼び出しが個別にチェックされます。
-
ユーザー自身の権限が引き続き上限となります。 AIのリクエストは、ユーザー自身が見たり変更したりできないものを、見ることも変更することもできません。AIレイヤーはアクセスを狭めますが、広げることはありません。
-
管理者が上限を設定し、初期状態では閉じています。 LLM接続のエージェントアクセスは、読み取り専用から始まります。Microsoft 365 Copilotは何もない状態から始まります。管理者がユーザーにアクセスレベルを割り当てるまで、サインインしたユーザーはデータを取得できません。この2つは別々の仕組みですが、どちらを引き上げても、AIが試行できる範囲の上限が決まるだけです。ユーザー自身がすでにアクセスできる範囲が広がることはありません。
-
一部の操作は恒久的に禁止されています。 認証情報と接続の設定、IDとグループの管理、アクセス制御の変更、公開、デプロイ可能なコードは、管理者が何を許可していても、どのプロバイダーでも、AIの認証情報から呼び出せません。これらは人間専用のままです。
どの利用方法から尋ねた場合でも、「先四半期にアトランタに配賦されたITコストが増えたのはなぜですか?」という質問を例に見てみましょう。
-
認証情報が発行されます。 質問したユーザー向けの、スコープが限定された有効期間の短いものです。
-
ツールがモデルに提示されます。 絞り込みを行う利用方法では質問に必要と思われるものに絞り込み、そうでない利用方法ではカタログから検出されます。
-
プロンプトがモデルに送られます。 質問、標準のルール、ツールの説明が含まれます。この時点ではデータはまだ含まれません。
-
モデルがツール呼び出しを通じてデータを要求します。 分析パスの解決、スキーマの読み取り、配賦のトレース実行、ドライバー行の読み取りなどです。各呼び出しは到着時に権限チェックを受けます。
-
モデルが返ってきた内容に基づいて回答します。 ドキュメントのページを参照した場合はそのページを示し、信頼度の指標と注意事項を添えます。
-
認証情報が失効します。 リクエストの終了後は、取得されたトークンを再利用できません。
重要なのは手順4です。モデルはユーザーのデータを持っていません。データの一部を要求し、その要求ごとに可否が判定されます。
- 信頼できる回答:回答がどのように評価され、注意事項が付けられるか
- 分析パス:チームが問い合わせるテーブルにわかりやすい名前を付ける
- プラットフォームアーキテクチャ:プラットフォーム全体の中でのAIの位置づけ