

Microsoft 365 Copilot 아키텍처
Microsoft 365 Copilot은 일반적인 패턴을 따를 수 없는 유일한 통합입니다. 코딩 에이전트에는 서버 주소를 알려 주고 인증하도록 지시할 수 있지만, Copilot은 그렇게 할 수 없습니다. Copilot은 Microsoft 365 테넌트에 게시된 에이전트하고만 통신하며, 로그인은 고정된 리디렉션 주소를 사용해 Microsoft에 되돌려 맡깁니다.
이 제약이 이 페이지의 모든 내용을 결정합니다. 클릭 단위의 설치 방법은 Microsoft 365 Copilot을 참조하십시오. 이 페이지에서는 그 단계들이 실제로 무엇을 하는지 설명합니다.
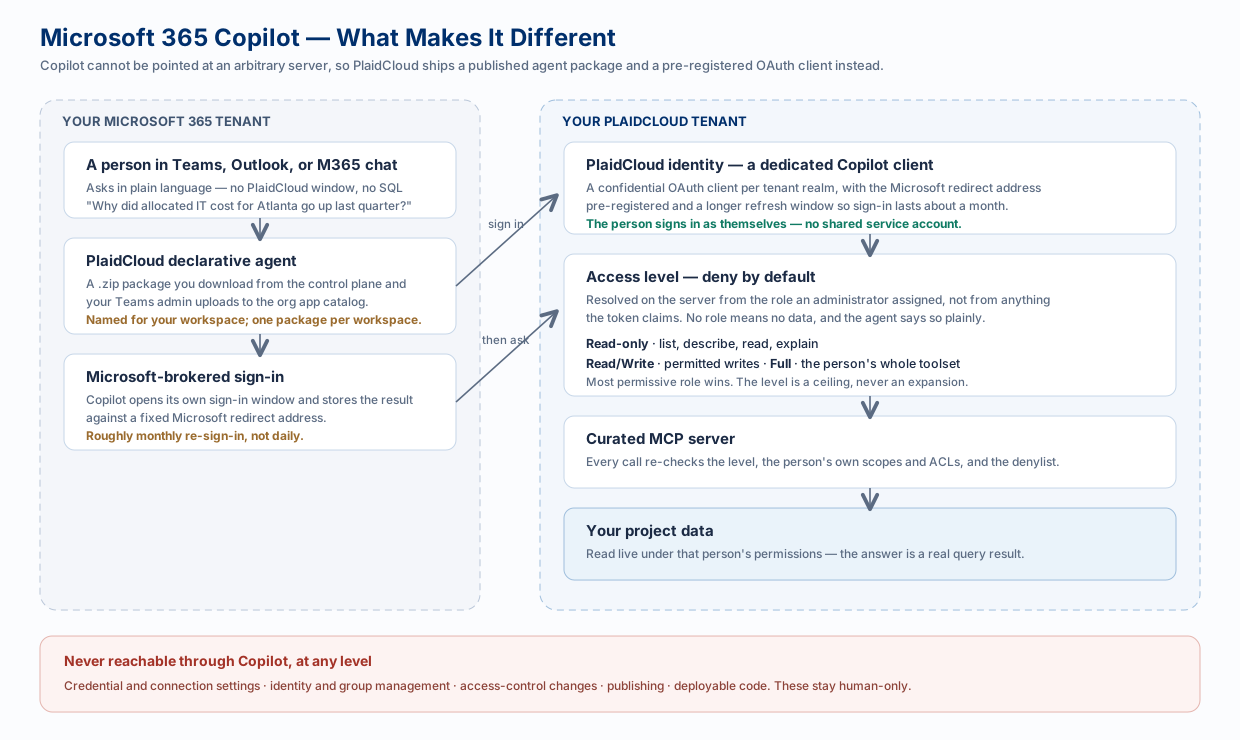
특수한 경우인 이유
섹션 제목: “특수한 경우인 이유”| Microsoft가 부과하는 제약 | PlaidCloud의 대응 |
|---|---|
| Copilot은 M365 앱 카탈로그에 게시된 에이전트만 실행합니다 | 컨트롤 플레인에서 다운로드하여 Teams 관리자가 업로드하는 선언형 에이전트 패키지(.zip)를 제공합니다 |
| 로그인은 고정된 Microsoft 리디렉션 주소로 돌아와야 합니다 | 해당 주소가 사전 등록된 전용 기밀 OAuth 클라이언트를 테넌트마다 프로비저닝합니다 |
| 사용자 지정 앱은 기본적으로 차단됩니다 | 사용자 지정 앱 업로드 설정 정책을 켜야 합니다. 이는 전역 관리자인 것과는 별개의 스위치입니다 |
| Copilot은 자체 일정에 따라 다시 인증합니다 | 새로 고침 기간을 늘려 로그인이 며칠이 아니라 약 한 달간 유지되도록 합니다 |
패키지는 워크스페이스별이며 해당 워크스페이스의 이름을 따릅니다. 패키지를 설치하는 것은 액세스를 부여하는 것과 같지 않습니다. 이는 다음 섹션에서 다루며, 사람들이 가장 많이 걸려 넘어지는 부분입니다.
기본 거부
섹션 제목: “기본 거부”에이전트를 설치하고 로그인에 성공한 사용자라도 관리자가 액세스 수준을 할당하기 전까지는 데이터를 받지 못합니다. 에이전트는 연결되고 인증되지만 *“액세스 권한이 부여되지 않았습니다”*라고 응답합니다. 이는 오류가 아니라 시스템이 정상적으로 작동하는 것입니다.
수준은 들어오는 토큰이 주장하는 내용이 아니라 관리자가 한 할당을 기준으로 서버 측에서 결정됩니다. 토큰이 말로 더 높은 수준에 들어갈 수는 없습니다.
| 수준 | 에이전트가 할 수 있는 작업 | 일반적인 용도 |
|---|---|---|
| 읽기 전용 | 프로젝트와 테이블 나열 및 설명, 테이블 데이터 읽기, 차원 멤버 나열, 배부 설명 | 대부분의 사용자 — 안전한 기본값 |
| 읽기/쓰기 | 위의 작업에 더해, 해당 사용자가 이미 변경할 권한을 가진 쓰기 | 데이터를 관리하는 분석가 |
| 전체 (지원 중단 예정 — 2027년 1월 15일 제거) | 쓰기 원시 SQL을 포함한 해당 사용자의 전체 도구 집합 | 파워 유저와 빌더 |
추가로 두 가지 규칙이 적용됩니다.
- 가장 관대한 수준이 우선합니다. 어떤 이유로 한 사용자가 둘 이상의 수준을 가지고 있으면 가장 높은 수준이 적용됩니다.
- 수준은 상한이며 부여가 아닙니다. 그 안에서도 사용자 본인의 PlaidCloud 역할과 ACL이 계속 적용되므로, 에이전트는 사용자가 직접 열 수 없는 데이터를 절대 보여 줄 수 없습니다.
항상 금지되는 항목
섹션 제목: “항상 금지되는 항목”수준과 사용자 본인의 권한에 관계없이 Copilot은 다음에 접근할 수 없습니다.
- 연결 및 자격 증명 설정, 연결의 소유자 또는 액세스 권한자, 문서 계정 자격 증명 및 액세스 제어
- 멤버 관리, 그룹 및 역할 할당, 배포 목록, 비밀번호 재설정
- 프로젝트 액세스 제어, 프로젝트의 ERP 전기 모드, 게시
- 사용자 정의 함수 코드와 앱 배포
이들은 되돌릴 수 없거나 자격 증명을 다루는 작업이어서 프롬프트 인젝션 오작동이 큰 피해를 줄 수 있으며, 분석 작업에는 거의 필요하지 않습니다. 이러한 작업은 사람만 수행할 수 있습니다.
질문 하나의 경로
섹션 제목: “질문 하나의 경로”-
사용자가 Teams, Outlook 또는 Microsoft 365 채팅에서 에이전트에게 질문합니다.
-
Copilot이 에이전트를 호출하며, 에이전트에는 PlaidCloud ID가 필요합니다. 처음 사용할 때 Microsoft 자체 창을 통해 로그인을 요청하고 그 결과를 저장합니다.
-
요청이 해당 사용자의 토큰을 가지고 PlaidCloud MCP 엔드포인트에 도달합니다.
-
서버가 관리자가 할당한 내용을 바탕으로 사용자의 액세스 수준을 확인합니다. 수준이 없으면 데이터도 없습니다.
-
모든 도구 호출은 수준, 사용자 본인의 범위와 ACL, 거부 목록에 대해 검사됩니다.
-
추측이 아니라 실제 쿼리에서 나온 답변이 신뢰도 신호 및 유의 사항과 함께 반환됩니다.
수준은 모든 요청마다 실시간으로 검사되므로, 액세스 부여는 해당 사용자의 바로 다음 메시지부터 적용됩니다. 로그아웃하거나 다시 설치할 필요가 없습니다.
Copilot과 코딩 에이전트 비교
섹션 제목: “Copilot과 코딩 에이전트 비교”둘 다 동일한 MCP 서버에 연결하고 동일한 제한을 따르지만, 대상 사용자가 다릅니다.
| Microsoft 365 Copilot | AI 코딩 에이전트 | |
|---|---|---|
| 대상 | 팀 전체, 비기술 사용자 | 분석가와 개발자 |
| 위치 | Teams, Outlook, M365 채팅 | IDE 또는 데스크톱 클라이언트 |
| 설정 | 관리자가 패키지를 한 번 게시 | 각자 자신의 클라이언트를 연결 |
| 액세스 모델 | 할당된 수준, 기본 거부 | 사용자 본인의 권한 |
관련 문서
섹션 제목: “관련 문서”- Microsoft 365 Copilot — 설정 가이드
- 분석 경로 — 모두가 같은 테이블에 대해 같은 방식으로 질문하도록 하기
- 신뢰할 수 있는 답변 — 신뢰도와 유의 사항
- AI 및 LLM 아키텍처 — 공통 관리형 경로